Formalizar la demostración del último teorema de Fermat en 30 horas, resolver dos problemas abiertos en la física de los agujeros negros, diseñar tres dispositivos electrónicos funcionales desde cero y completar migraciones de software que hasta ayer se consideraban inviables. Ese no es el resumen de una década de avances en computación; es el registro de lo que lograron Claude Fable 5.2 y Claude Mythos 5.2 durante sus pruebas previas al lanzamiento.
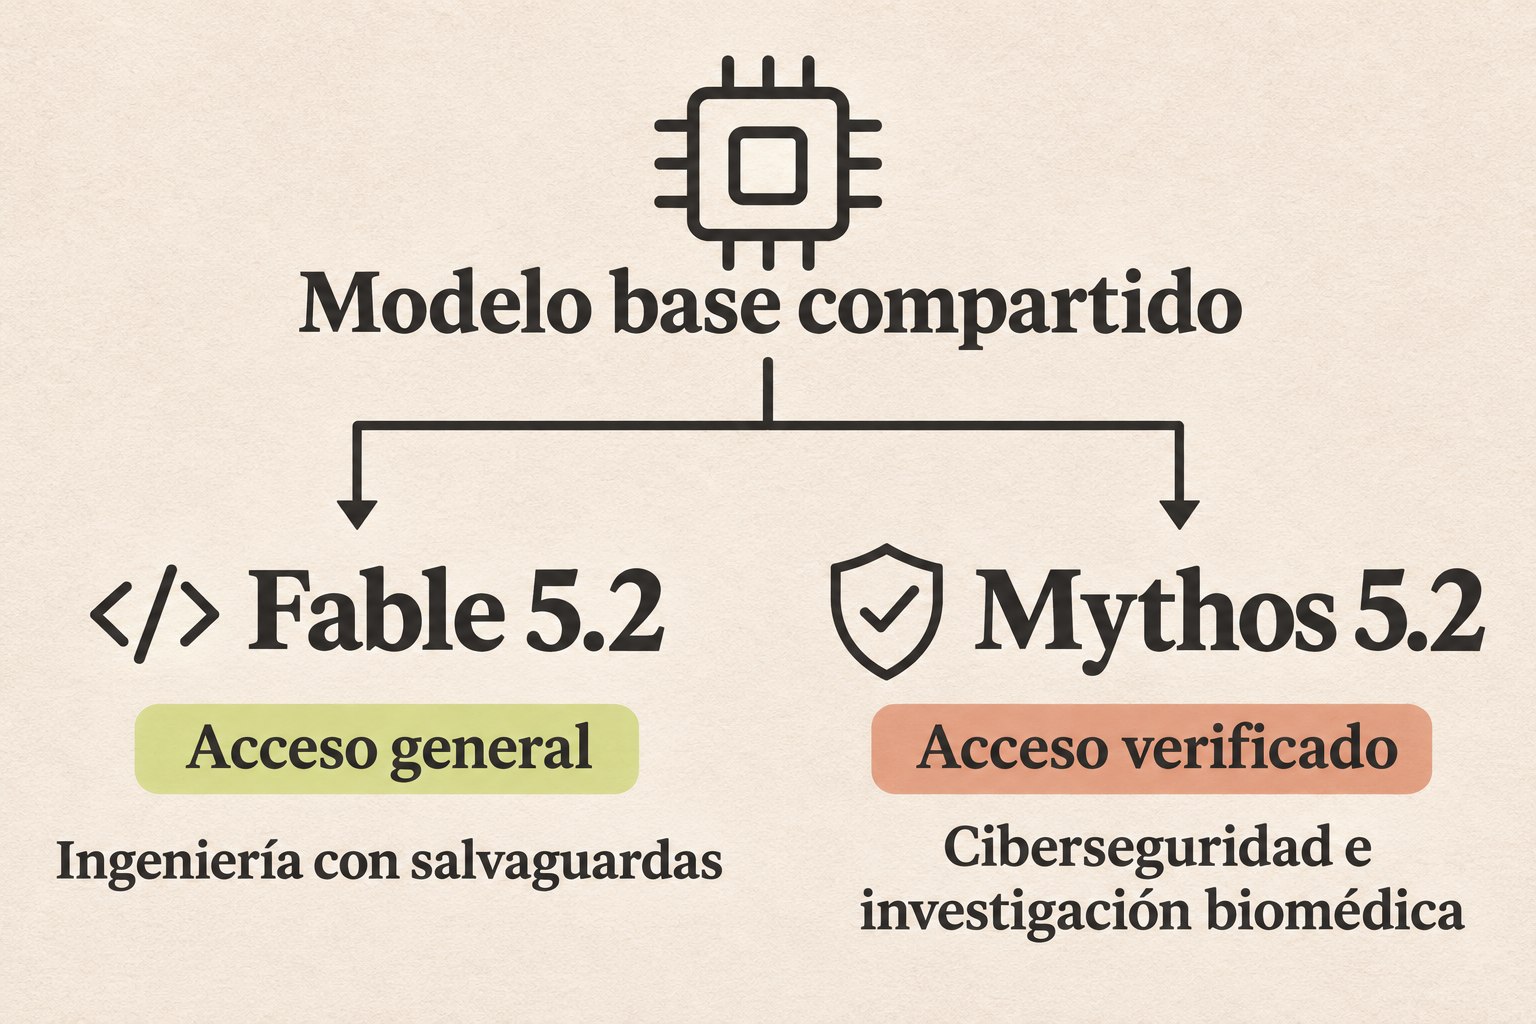
A tan solo una semana del anuncio de Google 4 Carbon (aún sin acceso general), Anthropic acaba de mover el tablero con una jugada particular: lanzar dos modelos que, bajo el capó, son exactamente el mismo cerebro.
Un mismo motor, dos niveles de autorización
La diferencia entre Fable y Mythos no está en su capacidad de razonamiento, visión o programación, sino en hasta dónde tienen permitido llegar:
- Claude Fable 5.2 (Acceso general): está disponible para todos los usuarios e incorpora las defensas más estrictas de Anthropic contra ataques de destilación, escapes de sandbox y riesgos biológicos o cibernéticos. Además, corrige una fricción clásica: mantiene la seguridad al máximo pero reduce drásticamente los bloqueos innecesarios (falsos positivos) frente a la versión 5.1.
- Claude Mythos 5.2 (Acceso verificado): libera las restricciones en ciberseguridad ofensiva e investigación biomédica. Está reservado exclusivamente para equipos de defensa e investigadores acreditados en los programas de verificación de Anthropic (Cyber y Life Sciences).
Caso Practico | Pedido duplicado
Imagina que vendes una cafetera en tu e-commerce por $129. La pasarela de pagos confirma un único cobro; sin embargo, tu CRM registra $258 en ventas y en el almacén se generan dos órdenes de despacho. Tienes apenas unos minutos antes de que el repartidor se lleve la segunda caja.
¿Dónde buscarías primero el origen del fallo?
Este escenario permite ilustrar con precisión cómo actúan y en qué se diferencian Claude Fable 5.2 y Claude Mythos 5.2:
Fable 5.2: ayuda al equipo de desarrollo a rastrear y corregir por qué se duplicó la orden en el código.
Mythos 5.2: permite a un equipo de seguridad verificado auditar un riesgo mayor: ¿podría un atacante engañar a la tienda para despachar una cafetera sin pagar? Anuncio de Anthropic.
Fable 5.2 sigue el rastro de la segunda cafetera
La pista clave está en el identificador de la transacción. En los registros del servidor, la pasarela de pagos envió dos notificaciones (webhooks) con cinco segundos de diferencia bajo el mismo código: «P-731». La tienda procesó el primer aviso y creó la orden, pero tardó demasiado en responder con la confirmación. Al asumir un fallo de red, la pasarela reintentó el envío y el sistema volvió a crear otro pedido para el mismo cobro.
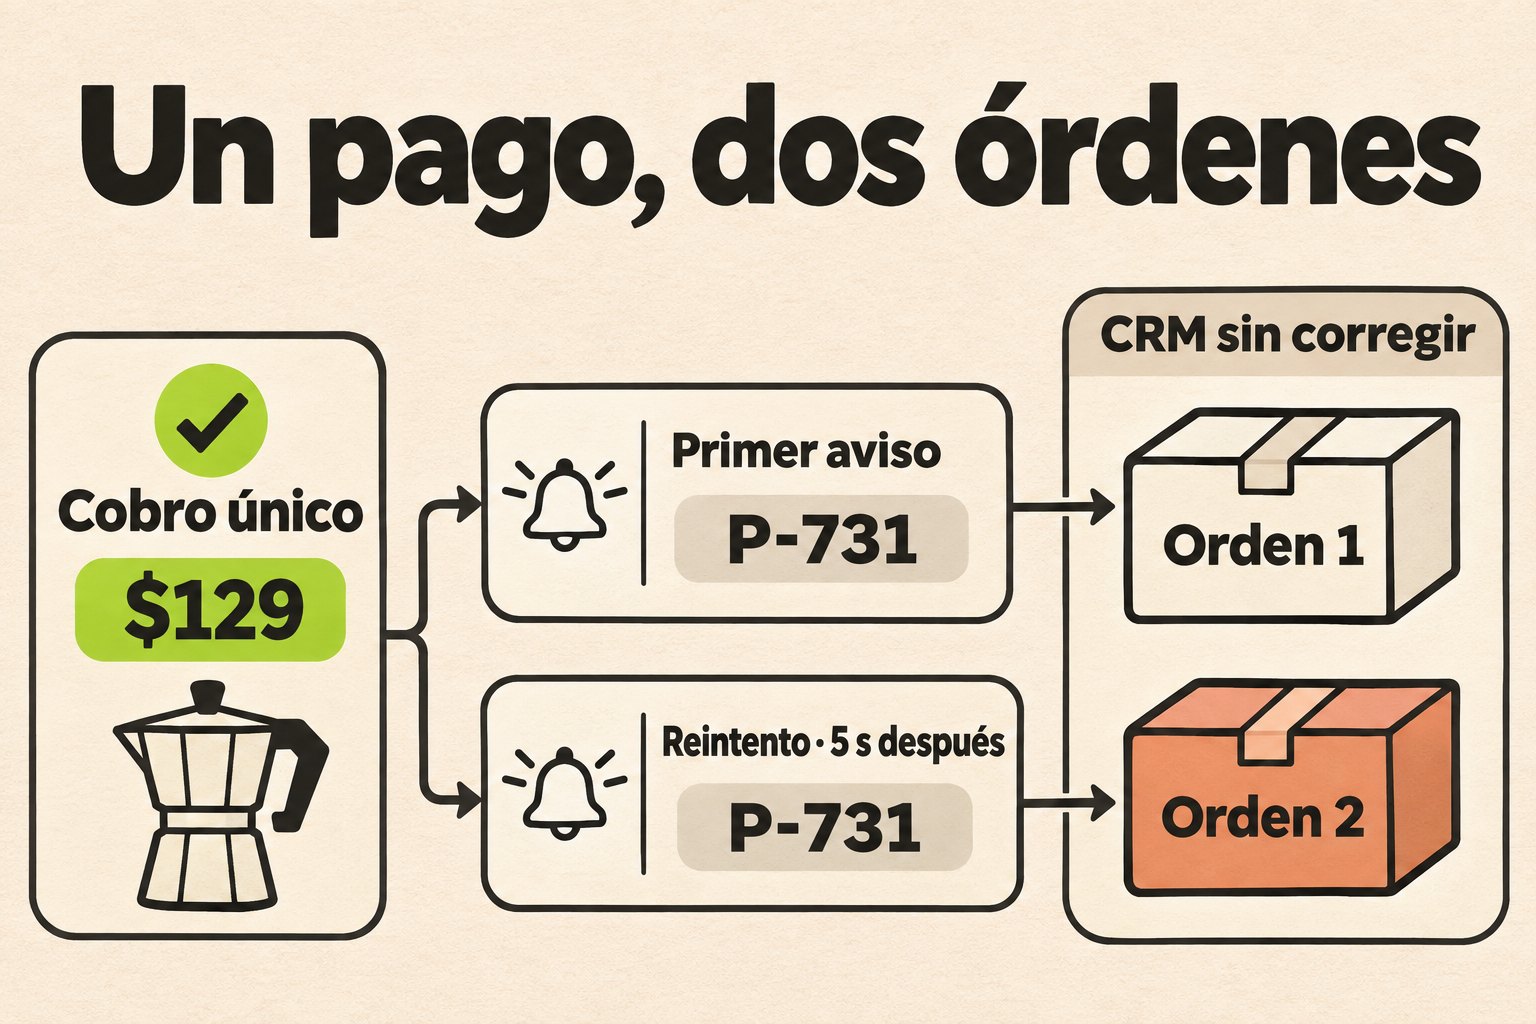
Para resolverlo con Fable 5.2, basta con proporcionarle los dos avisos, el registro de pedidos y el código de integración, pidiéndole una tarea verificable: «Señala la línea exacta que permite duplicar órdenes para un mismo identificador y escribe un test automatizado que falle con el código actual».
Una vez que la prueba reproduce el error, tienes un criterio objetivo para validar el parche que proponga el modelo. Tras aplicar la corrección, cualquier reenvío del mismo aviso dejará una única orden de despacho. ¿Asunto resuelto? Todavía no: falta comprobar qué ocurre cuando esa misma clienta intenta hacer una segunda compra real.
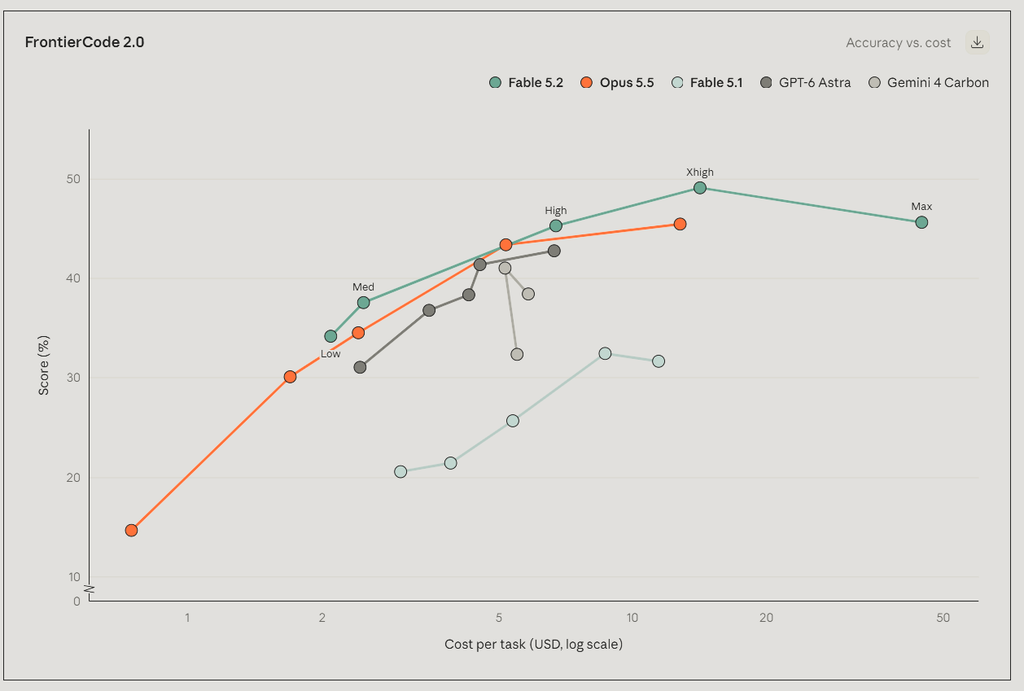
Este flujo de ingeniería refleja las mejoras medidas en FrontierCode 2.0, el benchmark que evalúa si los mantenedores de un proyecto aceptarían los parches generados por IA. Bajo el mismo nivel de cómputo extendido, Fable subió del 32,4 % en su versión anterior al 49,1 % en esta entrega, según los Resultados publicados por Anthropic.
Mythos 5.2 entra cuando cambia la pregunta
Los dos avisos anteriores provenían legítimamente de la pasarela. Pero ¿qué pasaría si el siguiente viniera de un tercero malintencionado? Bloquear identificadores repetidos evita despachar la segunda cafetera por accidente, pero un aviso falsificado con un código nuevo aún podría liberar mercancía si la tienda da el pago por válido sin verificar la firma criptográfica de origen.
Validar esa firma es parte del desarrollo estándar; el trabajo del equipo de ciberseguridad consiste en intentar explotar esa debilidad (con autorización y en un entorno de pruebas) para demostrar qué pedidos quedarían expuestos y auditar la solidez del parche.
Mientras que Fable mantiene restricciones estrictas frente a pruebas de intrusión o generación de exploits, los equipos de seguridad pueden solicitar acceso a Mythos a través del programa de ciberseguridad de Anthropic (que cuenta con un equivalente especializado para investigación en ciencias de la vida).
Cabe recalcar que Anthropic ofrece otra vía de verificación para investigación biomédica. Programa de ciberseguridad y programa de ciencias de la vida.
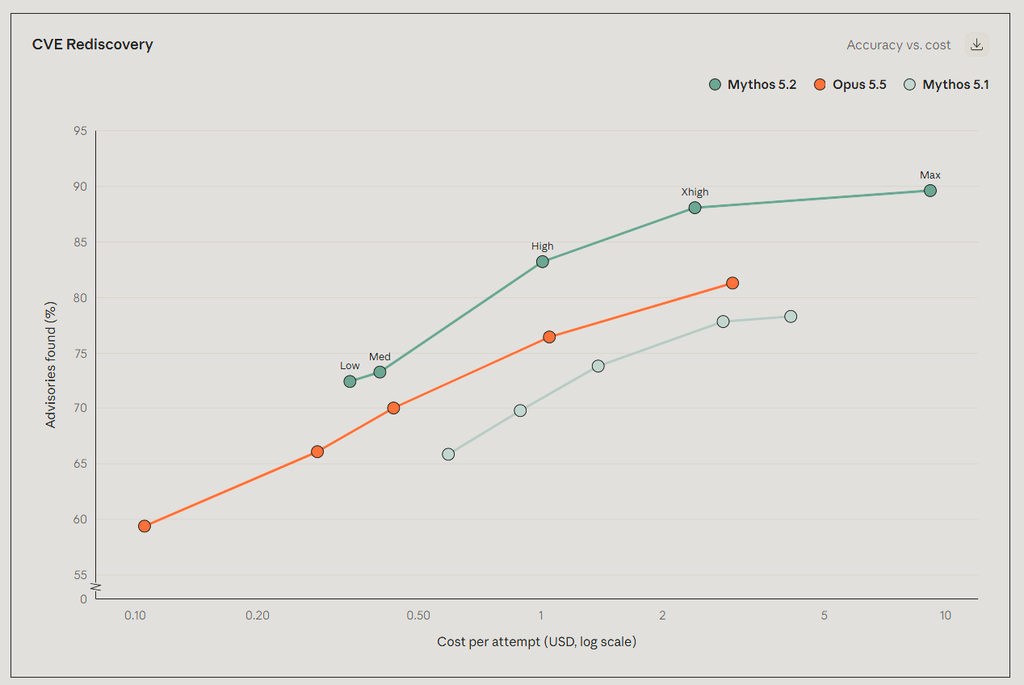
Mozilla ya hizo ese tipo de investigación en Firefox. Tras varias rondas de revisión quedaban fallos cada vez más sutiles. Aun así, según su ingeniero Brian Grinstead, en las campañas con Mythos 5.2 los indicadores de detección de vulnerabilidades fueron aproximadamente el doble de los obtenidos con Mythos 5.1. Testimonio de Mozilla en el anuncio.
Cuánto costaría probarlo en tu tienda
Fable 5.2 está disponible en la API de Claude y en planes de pago compatibles. Al lanzamiento, la tarifa estándar de la API para las dos versiones es de US$8 por millón de tokens de entrada y US$40 por millón de salida, un 20 % menos que en la generación 5.1. El acceso directo a Mythos requiere que Anthropic verifique a la organización. Planes con Fable y precios de la API.
Si auditar este incidente consumiera 50.000 tokens de lectura (código y logs) y 5.000 tokens de respuesta, la consulta tendría un costo aproximado de US$0,60 en la API, más el tiempo del ingeniero que supervisa el cambio.
Importante: Para dar el caso por cerrado antes de pasar a producción, toca hacer la prueba final: simular que la misma clienta compra una segunda cafetera. La pasarela emite un pago nuevo y válido («P-732»). Si el parche de emergencia simplemente hubiera bloqueado pedidos repetidos por usuario en lugar de validar el identificador de transacción, habría superado la primera prueba pero habría rechazado esta venta legítima. Cuando reenviar el aviso inicial mantiene una sola orden y el nuevo pago genera la segunda, el repartidor por fin puede llevarse las dos cajas: esta vez, ambas están pagadas.
¿Quieres aplicar esto en tu empresa?
Conversemos: diagnóstico gratuito, sin compromiso